- Atenție, sătmăreni! Hackerii nu dorm. Iar „mama lor e mereu gravidă” cu site-uri false!
Ai găsit telefonul visurilor la 79,99 lei? Te-ai și văzut cu el în buzunar? Mai încet cu bucuria! Până să apeși „Plătește”, verifică dacă nu cumva tocmai ai găsit chilipirul care îți golește cardul.
Hackerii s-au prins că românului îi place oferta. Și dacă oferta e „ULTIMELE BUCĂȚI!”, „-90% DOAR AZI!” sau „MAI SUNT 3 PE STOC!”, cu atât mai bine. Mai nou, își fac magazine online aproape trase la indigo după branduri cunoscute: același logo, aceleași poze, produse „originale” și prețuri de te ia cu amețeală.Doar că, după ce bagi datele cardului, chilipirul poate deveni foarte repede „IOI!”. Iar magazinul poate dispărea mai repede decât banii din cont.
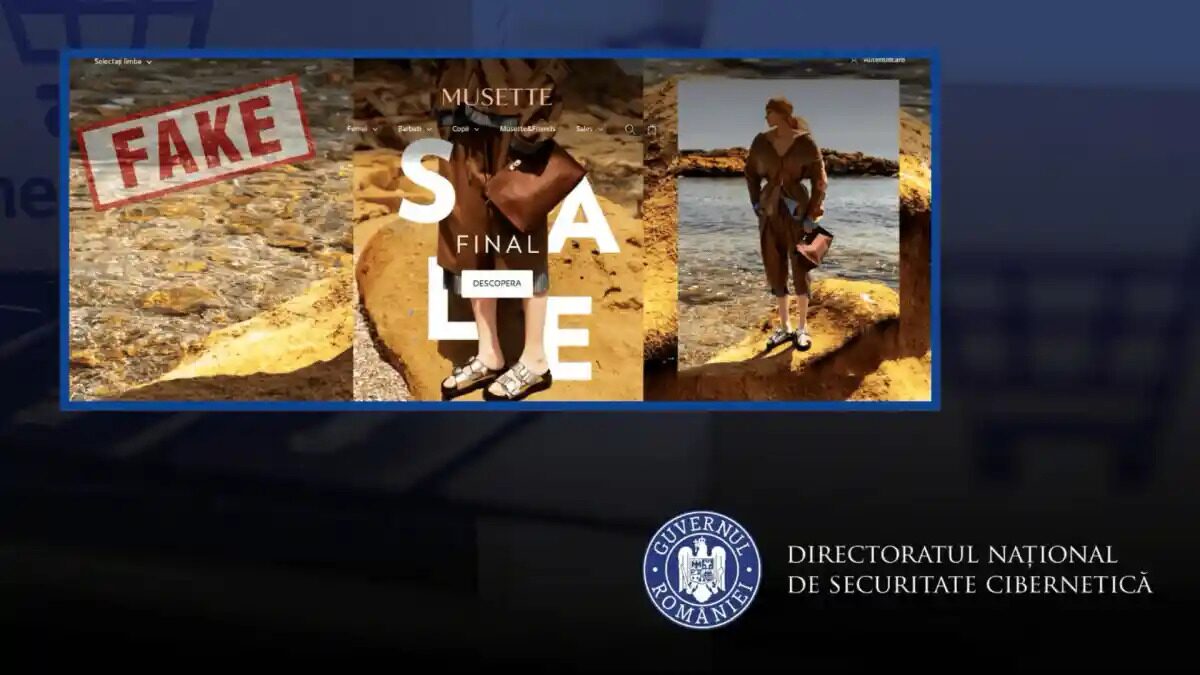
DNSC avertizează: există site-uri false care copiază numele, logo-ul și aspectul magazinelor reale și folosesc adrese web asemănătoare cu cele oficiale pentru a păcăli cumpărătorii.
Semne că „oferta vieții” s-ar putea să fie țeapa vieții:
adresa site-ului nu este domeniul oficial al magazinului;
reducerea este atât de mare încât pare că magazinul își vinde marfa în pierdere;
ești împins să cumperi „ACUM!”, că „mai sunt doar două produse”;
ți se cer date personale și bancare pe un site dubios;
firma, adresa, datele de contact sau politica de retur sunt neclare.
Regula de aur: nu intra în magazin din reclama care ți-a apărut pe Facebook, TikTok sau cine știe unde. Scrie manual adresa magazinului în browser sau intră printr-o sursă oficială.
Și, mai ales, nu te lăsa vrăjit de logo, poze frumoase și preț de pomană. Logo-ul poate fi copiat. Site-ul poate fi copiat. Oferta poate fi inventată. Cardul tău, însă, e cât se poate de real.
Dacă ai introdus deja datele bancare pe un site suspect, sună imediat banca, prin numărul oficial, și raportează incidentul către DNSC la 1911 sau prin platforma oficială de raportare.
Pe scurt, sătmărenilor: înainte să ziceți „ce chilipir!”, verificați. Altfel, după ce vă uitați în cont, s-ar putea să ziceți doar: „IOI!”